Un point-virgule mal géré dans Telegram Desktop suffisait à pirater un compte en un clic
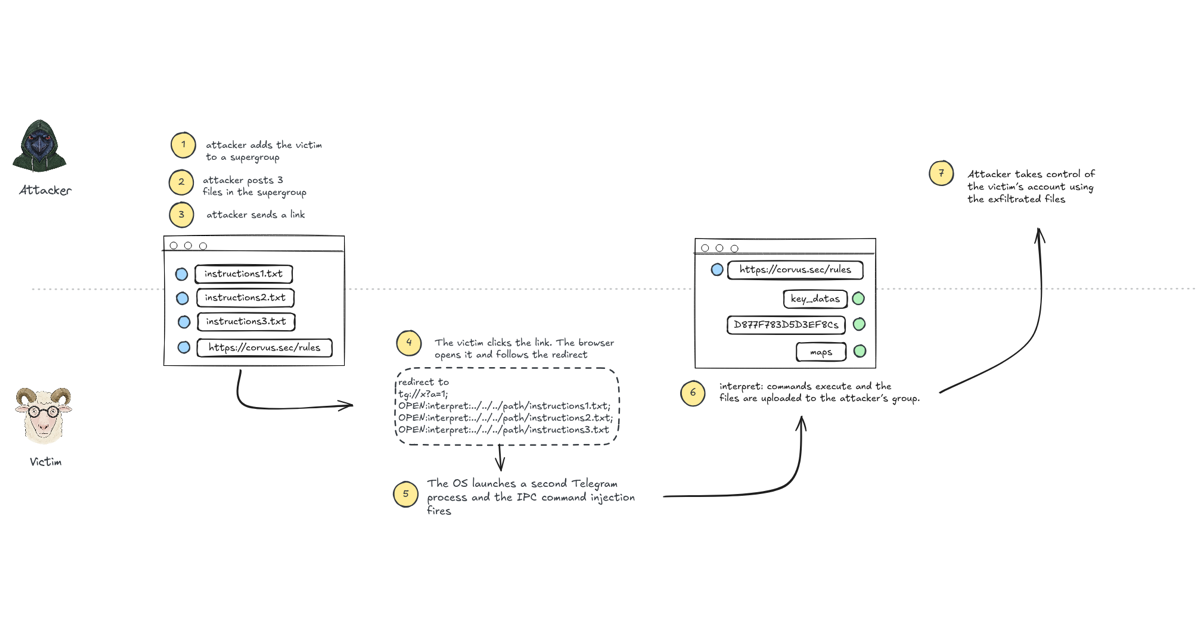
On vous ajoute à un groupe Telegram, un lien apparaît dans la conversation, vous cliquez (évidemment, c'est mal). Et celui qui vous y a ajouté repart avec de quoi ouvrir votre compte sur sa propre machine.
C'est le scénario qu'a détaillé le chercheur BeakSec, qui a trouvé dans Telegram Desktop une faille permettant de voler les fichiers de session d'une victime, et donc son compte, à partir d'un seul lien cliqué.
Référencée CVE-2026-107181, elle touchait toutes les versions jusqu'à la 7.2.8, confirmée sous Windows.
Point-virgule, point final
Quand Telegram Desktop tourne déjà et que vous cliquez sur un lien tg:// depuis votre navigateur, l'application n'ouvre pas une deuxième fenêtre : elle transmet le lien à l'instance en cours, via un petit canal local entre les deux processus.
Seulement, un canal comme celui-là ne transporte que du texte. Le lien est donc aplati sous la forme OPEN: où le point-virgule marque la fin de l'instruction.
Vous sentez venir le problème ? 👀
Telegram ne protégeait pas les points-virgules présents dans l'adresse elle-même !
Il suffisait d'en glisser un dans le lien : le processus émetteur n'y voyait qu'un caractère de l'URL, pendant que le récepteur, lui, y lisait la fin d'une commande et le début d'une autre.
C'est la bonne vieille confusion entre une donnée et une commande, cousine de l'injection SQL : un caractère censé rester sagement dans les données finit lu comme de la structure. Un seul lien pouvait ainsi déclencher plusieurs instructions à la chaîne.
Un outil maison bien trop serviable
Parmi ce que ces commandes permettaient d'ouvrir, une petite pépite : interpret:, un utilitaire interne que Telegram employait pour publier ses propres mises à jour. Un script lui passait un fichier texte désignant le canal de destination, le fichier à envoyer et sa légende, et l'outil postait le tout.
Pratique pour balancer un changelog, beaucoup moins quand on réalise qu'il lit n'importe quel fichier du disque et l'expédie dans une conversation, sans demander la moindre confirmation ni vérifier qui réclame quoi.
Restait à déposer la liste d'instructions sur la machine de la victime. Là encore, Telegram se montrait accommodant : par défaut, il télécharge tout seul les fichiers reçus dans un groupe, à un emplacement parfaitement prévisible.
Le lien posté dans le groupe, lui, était un banal lien web : il s'ouvrait dans le navigateur, qui le renvoyait aussitôt vers un lien tg:// piégé.
Au clic, l'application envoyait donc à l'attaquant les fichiers qui gardent la victime connectée. Sans code d'accès local défini (le réglage par défaut), ils suffisaient à rouvrir le compte sur une autre machine.
Et les fichiers de session n'étaient qu'une cible parmi d'autres : le même procédé pouvait tout aussi bien récupérer une clé SSH ou le coffre de mots de passe du navigateur.
Corrigé en scred
La faille a été signalée fin juin via la Zero Day Initiative. Telegram l'a corrigée de son côté à la mi-septembre, avec la sortie de la version 7.2.9 de son app.
Sauf que personne n'était vraiment censé s'en apercevoir. La note de version ne mentionnait qu'un bug d'affichage, le commit décisif s'intitulait sobrement "retrait d'un ancien utilitaire", et aucun avis de sécurité n'a accompagné le correctif.
Pour une messagerie qui fait de la sécurité son argument de vente, la discrétion est plutôt soignée.
À propos de l'auteur

Nicolas Lecointre
Fondateur des Joies du Code, je suis l'actualité et la culture des développeurs depuis 2012. Ancien développeur, je me consacre aujourd'hui entièrement au média.
À lire également
Mistral dégaine Large 4, alias Le Chonk, son modèle à 1 000 milliards de paramètres entraîné en Europe
Le Chat a pris du poids — Après des mois de silence assourdissant sur ses grands modèles, Mistral AI a dévoilé le 6 octobre la preview de Mistral Large 4....
Articles similaires
Faille Metabase : les données de l'État ont pris la fuite cet été, jusque chez l'ANSSI
Primaire socialiste : le vote en ligne sous DDoS, et sous WEBDEV
Faille Metabase : les données de l'État ont pris la fuite cet été, jusque chez l'ANSSI
Agents IA : Apple va serrer la vis sur l'accès complet au disque de macOS
OpenSSL 4.0 : la bibliothèque qui sécurise Internet fait peau neuve
Plus de contenu

Quand le dev senior en vacances m'explique comment corriger un bug bloquant au téléphone

Quand je change une variable globale sans savoir qu’elle est utilisée partout

Quand le chef me regarde en coin pour savoir s'il peut cliquer sur un bouton pendant sa démo

Quand le dev senior enchaîne les corrections en direct sur la prod

Quand la mise à jour de la bibliothèque externe que j'utilise introduit plein de bugs

Quand le binôme m'informe qu'il a corrigé une typo alors que je taffe sur un bug bloquant

Quand j'étais pas prêt et qu'on m'annonce que la deadline est repoussée de plusieurs semaines

Quand je fais une démo de mon dev au chef
Quand le dev senior en vacances m'explique comment corriger un bug bloquant au téléphone
Quand je change une variable globale sans savoir qu’elle est utilisée partout
Quand le chef me regarde en coin pour savoir s'il peut cliquer sur un bouton pendant sa démo
Quand le dev senior enchaîne les corrections en direct sur la prod
Quand la mise à jour de la bibliothèque externe que j'utilise introduit plein de bugs