Primaire socialiste : le vote en ligne sous DDoS, et sous WEBDEV
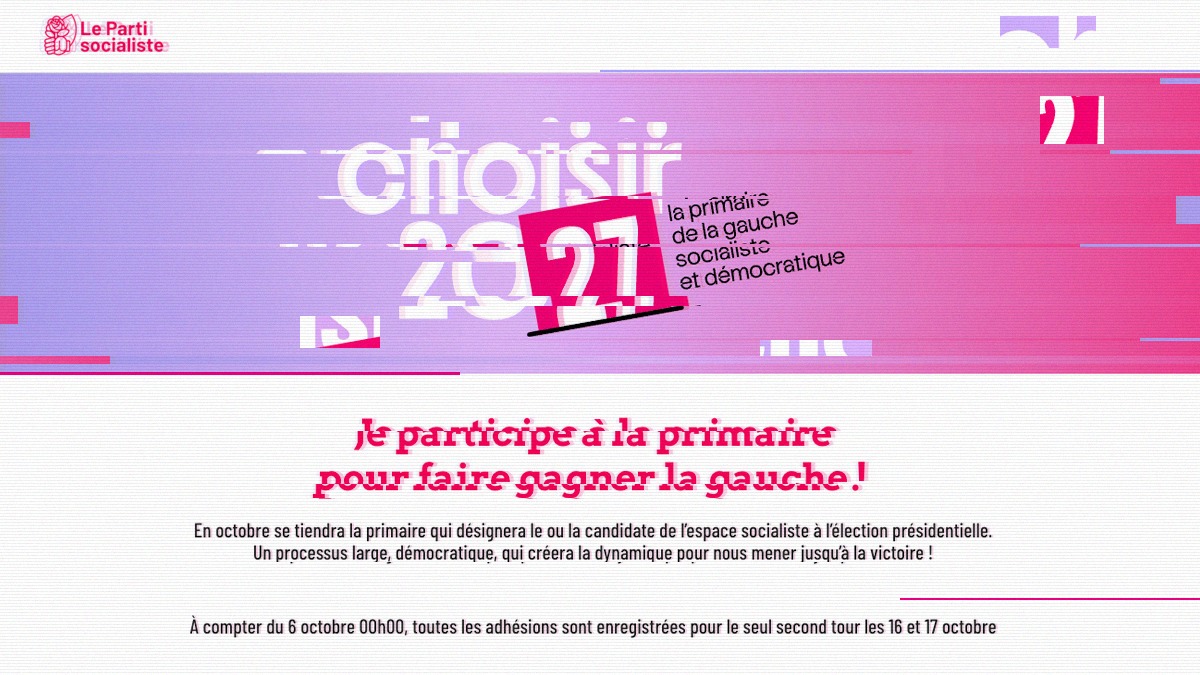
La primaire socialiste a ouvert son vote en ligne vendredi 9 octobre à 8h, sur la plateforme e-votez. Les bots, eux, n'ont pas fait la grasse matinée.
Organisée par le PS, Place publique et la Gauche républicaine et socialiste, cette primaire doit désigner qui portera les couleurs de la gauche sociale-démocrate à la présidentielle de 2027, avec un peu plus de 140 000 inscrits.
Dès l'ouverture, une partie des électeurs s'est heurtée à des pages très lentes, voire à des refus d'accès. À la mi-journée, la commission d'organisation a dénoncé une cyberattaque menée par des bots pour pousser au maximum le nombre de connexions simultanées.
Elle assure que la plateforme n'a jamais été interrompue et que les votes enregistrés sont intacts. Les partis organisateurs ont saisi la justice, et l'ANSSI a été mobilisée.
Le soir venu, la commission a invoqué l'intervention d'experts techniques pour confirmer l'absence d'altération de la sincérité du scrutin. Le vote, qui devait se clore ce samedi à 20h, a été prolongé jusqu'à dimanche 18h.
Le bureau de vote affiche complet
Un serveur web n'accepte qu'un nombre limité de connexions en même temps, fixé selon sa mémoire et sa puissance de calcul. Dans la plus pure tradition du DDoS, les bots lâchés sur e-votez cherchaient donc à atteindre ce maximum en ouvrant le plus de connexions possible.
Une fois la salle pleine, les nouveaux venus attendent dehors, vrais électeurs compris. Alors qu'un électeur se connecte, vote et s'en va, un bot peut camper sur sa session aussi longtemps qu'on le lui demande.
Un membre de l'organisation a indiqué à la presse que la plateforme était dimensionnée pour environ 10 000 connexions simultanées, et qu'elle avait subi des pics à 20 000 pendant l'attaque.
Sur le papier, le dimensionnement n'avait rien de ridicule : pour remplir la salle, il aurait fallu qu'un inscrit sur quatorze soit connecté au même moment.
Un DDoS s'en prend à la disponibilité d'un service, pas à son contenu : tant que les assaillants se contentent d'ouvrir des connexions, l'urne reste à l'abri.
Le diable est dans l'URL
Sur LinuxFr, un utilisateur a jeté un œil à l'adresse de la plateforme et est tombé sur ce chemin : /WD290AWP/WD290AWP.EXE/CONNECT/.
Un .EXE en plein milieu d'une URL, ça ne court plus vraiment les rues depuis les scripts CGI des années 90. Pour les initiés, la signature ne trompe pas : e-votez tourne sous WEBDEV, et plus précisément sa version 29, alias WEBDEV 2024.
WEBDEV, c'est le petit frère web de WINDEV, un atelier de génie logiciel (AGL) édité depuis Montpellier par PC SOFT, et que les devs n'ont pas vraiment pour habitude de porter dans leur cœur.
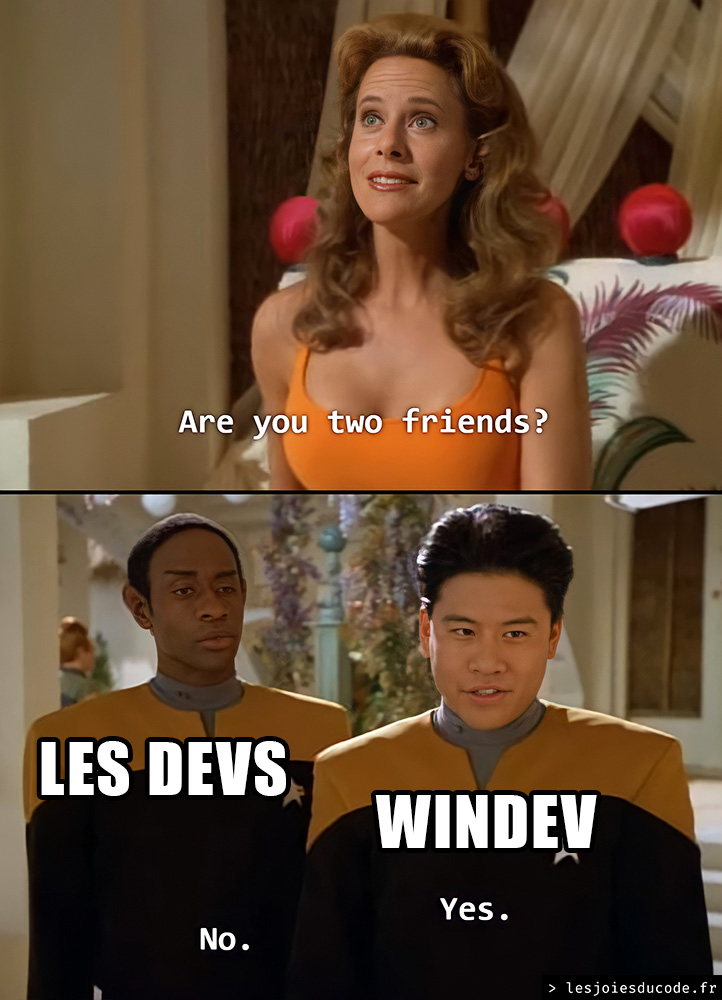
Entre 2-3 pubs sexistes, PC SOFT promet depuis des années aux devs qui adoptent ses outils de "développer 10 fois plus vite". Une promesse qui repose notamment sur son propre langage, le WLangage, qui a la particularité de s'écrire en français (vous avez bien lu 🥲).
Si vous avez déjà mis les mains dans une appli métier de PME ou un logiciel de gestion maison, il y a de bonnes chances qu'elle ait été écrite dans ce WLangage (on compatit).
L'outil a beau être franco-français, son éditeur ne l'est plus tout à fait : le groupe canadien Volaris a annoncé le rachat de PC SOFT en mai 2025.
La plateforme e-votez est quant à elle éditée par une PME de Neuilly-sur-Seine créée en 2006, qui déclarait entre 3 et 5 salariés en 2024 et dit héberger ses scrutins sur des serveurs dédiés chez OVH.
Le coupable idéal ?
Pour l'auteur du journal LinuxFr, la saturation tiendrait d'ailleurs moins à une attaque qu'à une technologie pas taillée pour l'exercice.
Les devs qui ont déjà croisé cette techno si particulière en prod n'auront aucun mal à y croire, mais rien ne permet de trancher à ce stade : les organisateurs maintiennent la thèse des bots, personne n'a revendiqué l'attaque et son origine reste inconnue.
Quelle qu'en soit la stack, un serveur prévu pour 10 000 connexions et qui en voit débarquer le double finit de toute façon par faire attendre quelqu'un.
Pour encaisser ce genre de charge, un hébergeur peut confier le filtrage du trafic à un service anti-DDoS, limiter le nombre de requêtes par adresse IP ou imposer un test anti-robot avant la page de vote.
Rien n'indique pour autant qu'e-votez ait fait l'impasse sur ces protections : la commission assure avoir pris toutes les mesures nécessaires dès l'identification de l'attaque, sans dire lesquelles.
Dans sa recommandation sur le vote électronique, publiée en avril de cette année, la CNIL range d'ailleurs les primaires de partis politiques dans son niveau de risque le plus élevé. Pour les élections politiques proprement dites, elle reste très réservée sur le vote à distance.
Voter sur place ne met pas pour autant à l'abri : en 2023, le SPÖ autrichien avait carrément proclamé le mauvais vainqueur de son congrès à cause d'un fichier Excel, et ça, sans l'aide du moindre bot.
À propos de l'auteur

Nicolas Lecointre
Fondateur des Joies du Code, je suis l'actualité et la culture des développeurs depuis 2012. Ancien développeur, je me consacre aujourd'hui entièrement au média.
À lire également
Mistral dégaine Large 4, alias Le Chonk, son modèle à 1 000 milliards de paramètres entraîné en Europe
Le Chat a pris du poids — Après des mois de silence assourdissant sur ses grands modèles, Mistral AI a dévoilé le 6 octobre la preview de Mistral Large 4....
Articles similaires
Faille Metabase : les données de l'État ont pris la fuite cet été, jusque chez l'ANSSI
Agents IA : Apple va serrer la vis sur l'accès complet au disque de macOS
OpenSSL 4.0 : la bibliothèque qui sécurise Internet fait peau neuve
Attention : des hackers publient de fausses alertes de sécurité sur GitHub pour vous piéger
Faille Metabase : les données de l'État ont pris la fuite cet été, jusque chez l'ANSSI
Agents IA : Apple va serrer la vis sur l'accès complet au disque de macOS
OpenSSL 4.0 : la bibliothèque qui sécurise Internet fait peau neuve
Attention : des hackers publient de fausses alertes de sécurité sur GitHub pour vous piéger
Plus de contenu

Quand je lance un refactoring

Quand le stagiaire déploie une modif en prod un vendredi après-midi
Quand j'écoute le commercial détailler tout ce qu'il vient de vendre en réunion d'équipe

Quand je fais une démo et qu'absolument rien ne fonctionne

Quand le chef me demande de m'engager sur une date face au client
Quand j'apporte une dernière modif à mon code juste avant la livraison

Quand la CI met quarante minutes pour me dire que j'ai oublié un point-virgule

"C'était vraiment très clair !"
Quand je lance un refactoring
Quand le stagiaire déploie une modif en prod un vendredi après-midi
Quand j'écoute le commercial détailler tout ce qu'il vient de vendre en réunion d'équipe
Quand je fais une démo et qu'absolument rien ne fonctionne
Quand le chef me demande de m'engager sur une date face au client