Avancée dans l'informatique quantique : Google divise par 40 les erreurs d'une étape clé, fiable à 99,99 %
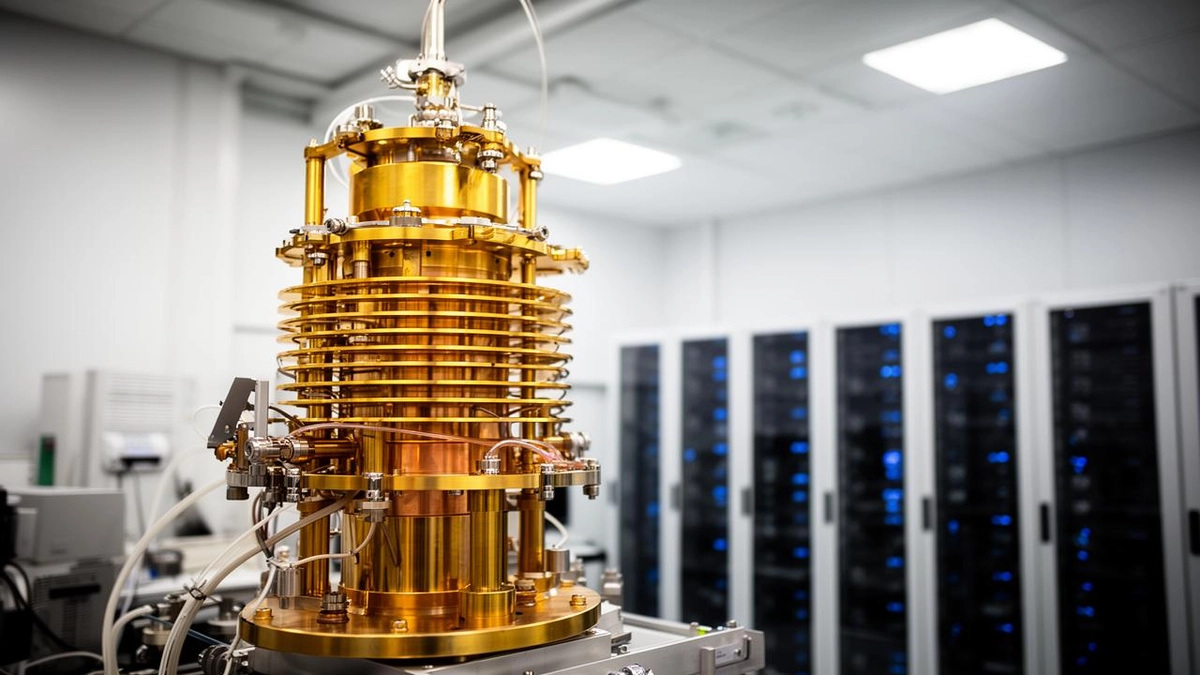
Google Quantum AI a publié ce jeudi dans Science une étude menée sur Willow, sa puce quantique de 105 qubits.
L'équipe y a fait tourner pour de vrai la "magic state cultivation", une technique imaginée sur le papier par ses propres chercheurs, et a divisé par 40 les erreurs de l'une des étapes les plus coûteuses du calcul quantique.
Le résultat circulait en prépublication sur arXiv depuis décembre 2025 : la relecture par les pairs de Science vient de le valider.
Le prix de la magie
Un qubit est extrêmement fragile : un peu de chaleur ou de bruit électrique suffit à fausser un calcul. La parade s'appelle la correction d'erreurs : elle répartit une même information sur plusieurs qubits pour repérer et réparer les fautes au vol.
Ce filet de sécurité protège très bien les opérations simples. Mais un programme quantique utile a aussi besoin d'opérations plus délicates, que ce filet ne sait pas protéger de la même façon.
Pour les exécuter, la machine doit d'abord fabriquer un ingrédient à part : l'état magique, un état quantique bien particulier, préparé à l'avance puis consommé pour réaliser l'opération.
Un état magique ne sert qu'une fois, comme une cartouche qu'il faut remplacer après chaque tir, et la moindre impureté se répercute sur le calcul.
Ces cartouches coûtent si cher à produire que, selon des estimations citées par Google, jusqu'à 95 % de la capacité d'un ordinateur quantique pourrait y passer. Il resterait alors des miettes pour le calcul lui-même.
La méthode classique, la distillation décrite en 2004, consiste à prendre beaucoup d'états magiques imparfaits pour en tirer quelques-uns de bonne qualité, dans des zones de la machine dédiées à cette tâche, qu'on appelle des usines à états magiques.
Il ne peut en rester qu'un (ou presque)
La cultivation, proposée en 2024 par trois chercheurs de Google, fonctionne plutôt comme un filtre.
On injecte un état magique encore brouillon dans un petit coin de la puce, puis on le contrôle en plusieurs passes. À la moindre erreur détectée, la tentative part à la poubelle et on recommence.
Les états rescapés sont ensuite transférés dans un code correcteur plus grand, capable de les conserver jusqu'à leur utilisation.
Le tri est impitoyable : seules 8 % des tentatives passent tous les contrôles, et plus de neuf sur dix finissent donc à la benne. Les états qui restent affichent une fidélité de 99,99 %, soit au plus une erreur sur 10 000, quarante fois moins que sans l'étape de cultivation.
Google parle de record dans son billet de blog. Le papier de recherche place lui aussi cette fidélité au meilleur niveau actuel, mais la juge comparable à celle obtenue récemment sur des machines à ions piégés (des atomes chargés électriquement, retenus par des champs électromagnétiques).
La puce de Google, faite de circuits supraconducteurs, garde en revanche l'avantage de la vitesse : ses opérations sont plus rapides.
Un bug d'environnement, version quantique
Le passage du papier à la puce n'a rien eu d'une formalité. Lors des premiers essais, Emma Rosenfeld, chercheuse chez Google Quantum AI, obtenait des mesures qui semblaient défier les lois de la physique.
Après des mois d'enquête, le coupable s'est révélé beaucoup plus terre à terre : la dérive de l'équipement électrique et les variations de température du labo faussaient la méthode de mesure habituelle de l'équipe (même chez Google, c'est parfois la faute à l'environnement 👀).
Les chercheurs ont renforcé le contrôle de la puce et inventé une nouvelle façon de mesurer, qui se sert de la cultivation elle-même pour évaluer ses propres résultats.
Votre clé RSA peut dormir tranquille
L'expérience reste modeste : elle mobilise au plus 54 des 105 qubits de Willow, et Google reconnaît lui-même qu'il faudra la reproduire à bien plus grande échelle avant d'en tirer quoi que ce soit d'utile.
Pour casser une clé RSA-2048, le papier rappelle qu'il faudrait des états magiques avec environ une erreur sur 10 milliards. Avec une sur 10 000, il reste un facteur d'un million à combler.
La marge de progression existe, puisque l'erreur de la cultivation est proportionnelle au cube du bruit de la puce. Selon les projections de l'équipe, diviser ce bruit par deux ferait tomber les erreurs à environ deux sur 100 000.
La cryptographie n'est pas pour autant hors sujet. La cultivation fait partie des astuces qui ont permis à l'un de ses inventeurs d'estimer en 2025 que moins d'un million de qubits bruités suffiraient à casser RSA-2048, contre 20 millions dans l'estimation qu'il avait cosignée en 2019.
Google s'est d'ailleurs fixé 2029 pour migrer vers la cryptographie post-quantique. Inutile pourtant d'attendre cette échéance pour s'y mettre, puisque des données chiffrées aujourd'hui peuvent très bien être interceptées et stockées jusqu'au jour où l'on saura les déchiffrer. Autant donc savoir dès maintenant où traîne RSA dans votre code et vos dépendances.
À propos de l'auteur

Nicolas Lecointre
Fondateur des Joies du Code, je suis l'actualité et la culture des développeurs depuis 2012. Ancien développeur, je me consacre aujourd'hui entièrement au média.
Offres d'emploi
 Senior ML / AI Engineer - Team Data (H/F)Winamax · Paris · CDI
 Ingenieur cyberdéfense en analyse d'évènements de sécurité F/HCommissariat au Numérique de Défense - CND · Maisons-Laffitte · CDD (3 ans)
 API & Platform Product ManagerSkello · Paris · Hybride · CDI · 50-60k €
 Product Architect Dealer Management SystemMichelin · Clermont-Ferrand · CDI
À lire également
Offres d'emploi développeur : trouvez votre prochain job sur Les Joies du Code
Voilà plus d'un an que je travaille sur ce projet, et il est enfin en ligne : dès maintenant, vous pouvez trouver votre prochain job sur Les Joies du Code...
Articles similaires
Noyé sous les rapports bidon de l'IA, Google suspend son programme de bug bounty open source
Les pères de la cryptographie quantique décrochent le prix Turing 2025
Noyé sous les rapports bidon de l'IA, Google suspend son programme de bug bounty open source
La sonde spatiale Voyager 1 tourne depuis 1977 avec 69 Ko de RAM et un enregistreur 8 pistes
Artemis II : avant le vrai lancement, la NASA a fait décoller la mission plus de 100 000 fois
Plus de contenu

Quand quelqu’un a modifié toutes mes données de test pour ses propres tests

Quand je m'acharne à corriger un bug et qu'il n'existe plus quand je teste à nouveau mon code initial

Les utilisateurs de GitHub après l'annonce de Microsoft
Qui leur dit ?
Quand le bug n'existe que pour les utilisateurs qui ne sont pas dans mon fuseau horaire

Quand je fais ma première réunion après avoir changé de projet

Quand on me demande pourquoi je n'ai pas traité une demande de modif de CSS reçue un vendredi à 19h
Quand un collègue me file discrètement le mot de passe root
Quand quelqu’un a modifié toutes mes données de test pour ses propres tests
Quand je m'acharne à corriger un bug et qu'il n'existe plus quand je teste à nouveau mon code initial
Les utilisateurs de GitHub après l'annonce de Microsoft
Qui leur dit ?
Quand le bug n'existe que pour les utilisateurs qui ne sont pas dans mon fuseau horaire