Sécurité open source : les créateurs de l'IA mettent 12,5 millions de dollars sur la table pour éponger les dégâts
Le pompier pyromane a sorti le chéquier — Anthropic, AWS, GitHub, Google, Google DeepMind, Microsoft et OpenAI viennent de mettre collectivement 12,5 millions de dollars dans un fonds destiné à aider les mainteneurs open source.
Leur problème ? Les rapports de sécurité générés par les IA qui inondent leurs boîtes de réception. La source de ces rapports ? Tout simplement les outils d'IA mis au point par ces mêmes entreprises.
Quand l'IA noie ceux qu'elle est censée aider
Le constat est simple et documenté depuis des mois : les outils d'IA accélèrent massivement la découverte de vulnérabilités dans le code open source.
En théorie, c'est plutôt une bonne chose. En pratique, les mainteneurs (souvent bénévoles, parfois seuls sur leur projet) se retrouvent ensevelis sous des centaines de rapports de sécurité automatisés, dont la majorité ne sont que du bruit pur — du faux positif en masse, impossible à trier sans y passer des heures.
La Python Software Foundation avait déjà tiré la sonnette d'alarme fin 2024. Plus récemment, Daniel Stenberg, le mainteneur de cURL, a carrément fermé le programme de bug bounty de son projet : trop de rapports générés par IA, pas assez de signal — selon lui, à peine 5 % des soumissions étaient légitimes. GitHub lui-même a planché sur un "kill switch" pour les pull requests générées par IA, preuve que le problème remonte jusqu'à la plateforme qui les héberge.
12,5 millions c’est bien, mais pour quoi faire ?
Le fonds sera géré par deux entités de la Linux Foundation : Alpha-Omega, qui finance des audits de sécurité et embarque des experts directement dans les projets, et l'OpenSSF (Open Source Security Foundation), qui pilote les standards et la formation sécurité à l'échelle de l'écosystème open source mondial.
Alpha-Omega n'est pas un nouveau venu : le projet cumule déjà plus de 70 subventions et 20 millions de dollars investis dans des écosystèmes critiques (Rust, Node.js, PyPI). En 2025, il a financé 14 projets open source et mené plus de 60 audits de sécurité. L'objectif de cette nouvelle enveloppe est de développer des outils qui aident les mainteneurs à trier, prioriser et traiter le flot de rapports (dont ceux générés par IA), sans que ça leur cannibalise tout leur temps libre.
Parce que le message qui ressort du communiqué de la Linux Foundation est assez limpide : l'argent seul ne résoudra rien si personne ne construit les bons outils et ne les met entre les mains des bonnes personnes.
Chez GitHub, l'effort prend une forme complémentaire. Le Secure Open Source Fund ajoute 5,5 millions de dollars en crédits Azure et en financement pour de la formation et de l'expertise sécurité, avec des nouveaux partenaires comme Datadog et OWASP.
Le GitHub Security Lab améliore aussi son système de Private Vulnerability Reporting pour réduire le bruit des rapports de faible qualité. La logique est simple : quand on donne aux mainteneurs du temps, des outils et un peu de soutien au lieu de les laisser seuls face à une avalanche de tickets, la sécurité s'améliore pour tout le monde en bout de ligne.
Le fond du problème
Ce qui rend cette bonne initiative quelque peu ironique, c'est que les sept entreprises signataires sont précisément celles qui développent les modèles d'IA à l'origine du problème.
Anthropic fabrique Claude, OpenAI est derrière Codex, Google derrière Gemini, et Microsoft finance Copilot via GitHub. Ce sont leurs outils qui permettent à n'importe qui de générer des rapports de sécurité en masse et de les envoyer à des mainteneurs déjà débordés.
Que ces entreprises mettent la main à la poche est une bonne chose (et 12,5 millions de dollars, c'est quand même un beau budget). Mais ça s’apparente quand même un peu à payer pour le nettoyage d'une marée noire qu'on a soi-même provoquée.
À propos de l'auteur

Nicolas Lecointre
Fondateur des Joies du Code, je suis l'actualité et la culture des développeurs depuis 2012. Ancien développeur, je me consacre aujourd'hui entièrement au média.
Offres d'emploi
 Architecte logicielCommissariat au Numérique de Défense - CND · Le Kremlin-Bicêtre · CDD (3 ans)
 Expert CERT - investigation et réponse H/F/NOVHcloud · Bordeaux / Nantes +5 · Hybride · CDI
 Senior Développeur Front-End - Team Poker (H/F)Winamax · Paris · CDI
 Product ManagerSkello · Paris · CDI
À lire également
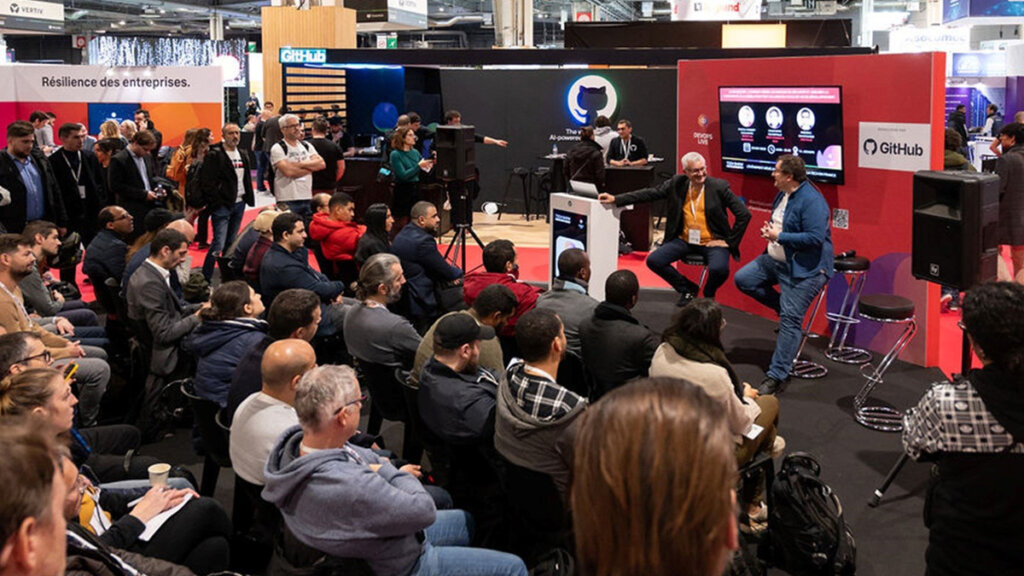
Événement DevOps Live Paris 2026 : le programme des conférences pour les devs et les ops
Les 18 et 19 novembre 2026, l'événement DevOps Live Paris s'installe à la Porte de Versailles, avec un fil conducteur qui résume assez bien nos vies : livrer plus vite...
Articles similaires
Ce projet open source prétend voir à travers vos murs avec un simple signal WiFi
Insolite : un client Bluesky codé en Fortran (et il fonctionne vraiment)
Un développeur déploie l'intégralité de la législation espagnole sur GitHub
Avec Arnis, recréez n'importe quel endroit du monde dans Minecraft
Plus de contenu
Quand je viens de passer une heure à contrôler un fichier ligne par ligne

Quand je m'apprête à corriger une coquille dans le code du lead dev

Quand je me réveille avec la solution au bug sur lequel je bloque depuis plusieurs jours

Quand je sais que mon bug est corrigé et que j'attends que ça se rafraîchisse

Quand je suis en télétravail et que je peux coder à fond sans être dérangé

Quand je déploie en ayant omis de tester quelques trucs

Quand je résous un conflit de merge à la main et que j'écrase le travail du collègue sans m'en rendre compte

Quand le sysadmin débarque dans l'open space alors que je suis connecté sur le serveur de prod
Quand je viens de passer une heure à contrôler un fichier ligne par ligne
Quand je m'apprête à corriger une coquille dans le code du lead dev
Quand je me réveille avec la solution au bug sur lequel je bloque depuis plusieurs jours
Quand je sais que mon bug est corrigé et que j'attends que ça se rafraîchisse
Quand je suis en télétravail et que je peux coder à fond sans être dérangé