"C'est la faute du stagiaire" : deux PDG de l'éditeur SolarWinds blâment un stagiaire pour une faille de sécurité majeure
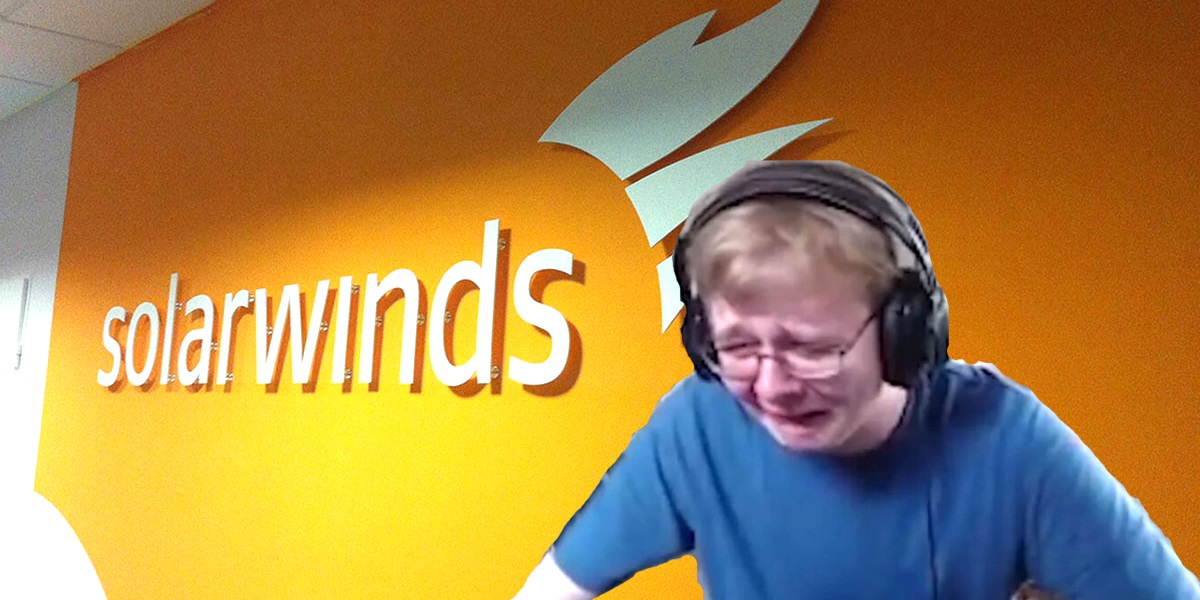
L'actuel et l'ancien PDG de l'éditeur de logiciels SolarWinds, spécialisé dans les solutions de gestion des réseaux et infrastructures, ont tous deux blâmé un stagiaire lors de leur audience face à des représentants américains sur l'affaire d'une cyberattaque massive.
Lors d'une audience face aux comités de surveillance et de sécurité intérieure des États-Unis vendredi dernier, l'ex-PDG de la société SolarWinds Kevin Thompson, et le PDG actuel Sudhakar Ramakrishna ont tous deux jeté un ancien stagiaire en pâture pour une faille de sécurité critique dans leur système.
Cette dernière a permis à des hackers de pénétrer au sein des réseaux de plus d'une centaine d'entreprises (dont Microsoft, Cisco, Intel, Nvidia ou encore VMware) mais également de neuf agences fédérales américaines, telles que la NASA, la FAA (Federal Aviation Administration) et même une agence en charge de gérer les stocks d'armes nucléaires aux US.
Cette cyberattaque, qui se serait déroulée sur plusieurs mois et repérée seulement fin 2020, est déjà considérée comme la plus grosse campagne d'intrusion informatique dans l'histoire des États-Unis par un pays étranger (très probablement la Russie, comme l'ont indiqué des officiels américains).
Et le pire, c'est que celle-ci pourrait reposer sur un mot de passe extrêmement faible (wait for it.) qui, semble-t-il, n'a pas été repéré pendant 2 ans.
Le mot de passe en question : "solarwinds123".
Celui-ci protégeait (lol) l'accès à l'un des serveurs de la société, et aurait été configuré selon le CEO de SolarWinds par l'un de leurs stagiaires en 2017.
Exposé sur un répertoire GitHub de l'entreprise, ce mot de passe a été découvert en 2019 par un chercheur indépendant en sécurité qui avait alors alerté la société sur le fait que cette faille exposait leur environnement.
L'expert aurait par la même occasion prouvé à SolarWinds que ce mot de passe lui permettait de se connecter et de déposer des fichiers sur le serveur, une faille qui permet à n'importe quel hacker qui se respecte d'uploader des programmes malveillants sur la machine.
Les législateurs américains n'ont pas manqué de pointer du doigt cette faille jugée grotesque.
La représentante Katie Porter, ne s'est d'ailleurs pas empêchée d'ironiser sur la situation : "j'ai un mot de passe plus fort que solarwinds123 pour empêcher mes enfants de passer trop de temps sur YouTube sur mon iPad !". Ce a quoi elle a ajouté que la société SolarWinds avait justement été sollicitée par les agences des États-Unis pour justement éviter ce genre d'intrusion.
Bien qu'il n'ait pas encore pu être démontré que ce mot de passe était la cause de cette cyberattaque, tout porte à le croire.
Le gouvernement américain, actuellement toujours en train d'évaluer l'ampleur de cette intrusion, n'est pas encore en mesure d'estimer les données auxquelles les hackers ont pu avoir accès, et il est fort probable que son étendue réelle ne puisse jamais être connue.
Quant au fait de blâmer le stagiaire, il reste inacceptable de la part d'une telle société de ne pas disposer de stratégies de sécurité et contrôle dignes de ce nom. Mais comme toujours, le stagiaire a bon dos.
À propos de l'auteur

Nicolas Lecointre
Fondateur des Joies du Code, je suis l'actualité et la culture des développeurs depuis 2012. Ancien développeur, je me consacre aujourd'hui entièrement au média.
Offres d'emploi
 Salesforce Business EngineerSkello · Paris · CDI
 Senior Software Architect — Spec-Driven & Agentic Systems (F/H)Michelin · Paris / Lyon · Hybride · CDI · 60-75k €
 Developpeur django F/HCommissariat au Numérique de Défense - CND · Le Kremlin-Bicêtre · CDD (3 ans)
 Senior Software Developer Go - Cloud-Native H/F/NOVHcloud · Nantes / Rennes +3 · Hybride · CDI
À lire également
Tech Show Paris 2026 : DevOps Live et quatre autres salons pour un seul badge gratuit, les 18 et 19 novembre
Les 18 et 19 novembre 2026, Tech Show Paris souffle sa 10ème bougie à Paris Expo Porte de Versailles, avec la recette qui fait sa marque : un seul badge...
Articles similaires
Les maths qui sécurisent le Web cachaient un mystère vieux de 25 ans, Anthropic l'a résolu
Un point-virgule mal géré dans Telegram Desktop suffisait à pirater un compte en un clic
PHP corrige ses failles critiques : comment mettre à jour pour protéger vos sites
Urgent : deux failles critiques dans PHP, les correctifs sont disponibles
Les maths qui sécurisent le Web cachaient un mystère vieux de 25 ans, Anthropic l'a résolu
Un point-virgule mal géré dans Telegram Desktop suffisait à pirater un compte en un clic
Plus de contenu
Quand le client m'ouvre un ticket urgent pour me dire qu'il faut agrandir une font d'un pixel
Quand je suis le seul à remarquer une erreur grossière dans le code
Quand je parle pendant deux minutes en visio avant de voir que j'étais en muet
Quand je découvre que la doc n’a jamais été mise à jour
Quand j'ai pas le temps de faire du détail sur les tests avant ma livraison
Quand un collègue me remet la correction d'un bug critique sans aucun contexte
Quand le chef présente une fonctionnalité non testée pendant sa démo
Quand je pensais livrer en recette et que j'ai en réalité déployé en prod
Quand le client m'ouvre un ticket urgent pour me dire qu'il faut agrandir une font d'un pixel
Quand je suis le seul à remarquer une erreur grossière dans le code
Quand je parle pendant deux minutes en visio avant de voir que j'étais en muet
Quand je découvre que la doc n’a jamais été mise à jour
Quand j'ai pas le temps de faire du détail sur les tests avant ma livraison