C’est pété et ça va le rester : 30% des bugs critiques des extensions WordPress ne sont jamais corrigés
WordPress est le système de gestion de contenu le plus populaire au monde - la légende dit même qu'il tournerait sur 40% du web mondial !
Utilisé par des millions de personnes et un grand nombre de sociétés et médias (ahem), le CMS n'est bien évidemment pas parfait à tous les égards (*tousse* et je dis pas ça parce qu'il repose sur PHP *tousse*), notamment sur l'aspect sécurité.
En cause : les milliers de thèmes et extensions mis à disposition pour la plateforme. Bien pratiques pour un grand nombre d'utilisateurs, aucun avertissement ni information sur les risques sécurité ne sont affichés au moment de leur installation qui se fait en un clic.
Et pourtant, certains d'entre eux finissent par devenir de vraies passoires propices aux injections ou autres opérations malveillantes, le plus souvent par manque de suivi des vulnérabilités et de mises à jour de la part des développeurs (tiens donc !).
Une récente étude a révélé que près de 30% des bugs critiques dans les extensions WordPress ne sont jamais corrigés. Celle-ci, présentée dans un livre blanc de la société Patchstack, spécialisée dans la sécurité WordPress.
En 2021, la société a par la même occasion constaté une augmentation de 150% des vulnérabilités reportées par rapport à l'année précédente.
Sur l'ensemble des failles identifiées, 91% proviennent de plugins gratuits, tandis que les extensions payantes / premium semblent offrir un service de sécurité supplémentaire (encore heureux, on va dire).
Alors que Patchstack liste 35 vulnérabilités exploitées l'année dernière dans les extensions WordPress, 2 d'entre elles ont exposé à elles seules 4 millions de sites web (les plugins "OptinMonster" et "All in One SEO").
Bien que la majeure partie des extensions aient reçu des updates sécurité de la part de leurs développeurs après la découverte des failles majeures (dont l'une permettait un usage de la fonctionnalité d'upload de fichiers), 9 extensions n'ont pas été mises à jour et ont été retirées du marketplace de WordPress pour non prise en compte de ces risques sévères.
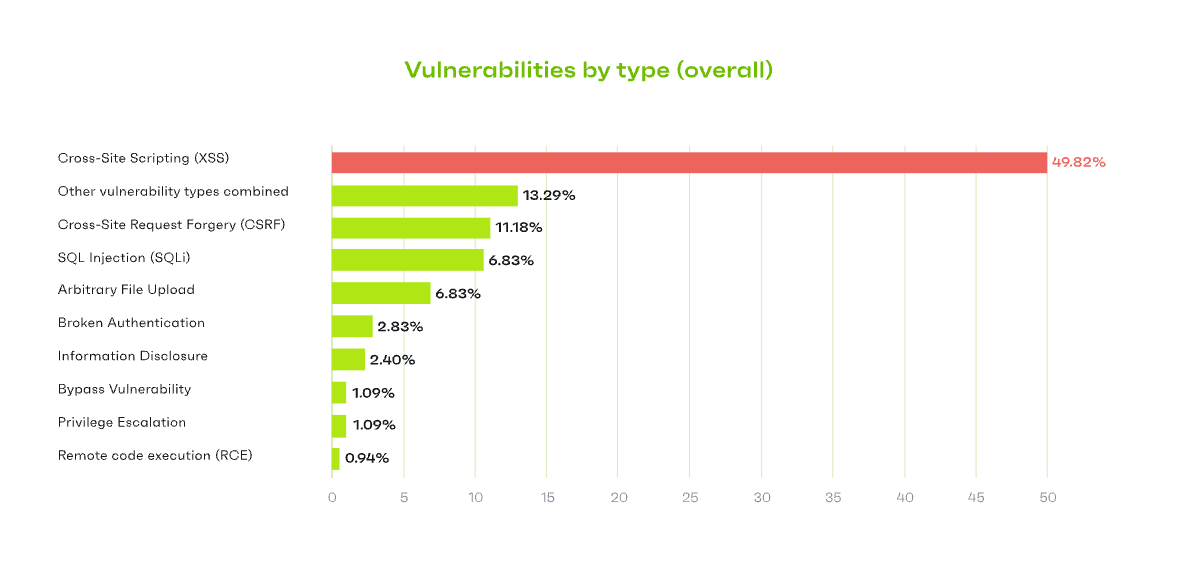
L'étude révèle que la faille de sécurité la plus exploitée auprès des sites WordPress en 2021 est de loin (50%) celle du cross-site scripting (XSS), qui permet d'injecter du contenu dans une page et de provoquer des actions sur les navigateurs qui affichent cette page.
Environ 42% des sites WordPress contenaient un composant exposé en 2021 (sur une moyenne de 18 composants installés par site environ). Parmi les extensions les plus ciblées dans le cadre d'attaques : OptinMonster, PublishPress Capabilities, Booster for WooCommerce plugin et Image Hover Effects Ultimate plugin.
À propos de l'auteur

Nicolas Lecointre
Fondateur des Joies du Code, je suis l'actualité et la culture des développeurs depuis 2012. Ancien développeur, je me consacre aujourd'hui entièrement au média.
Offres d'emploi
 Expert CERT - investigation et réponse H/F/NOVHcloud · Bordeaux / Nantes +5 · Hybride · CDI
 Senior Software Architect — Spec-Driven & Agentic Systems (F/H)Michelin · Paris / Lyon · Hybride · CDI · 60-75k €
 Salesforce Business EngineerSkello · Paris · CDI
 STAGE Fullstack - Time-Travel debugger pour architecture événementielle (H/F)Winamax · Paris · Stage · 2500 € /mois
À lire également
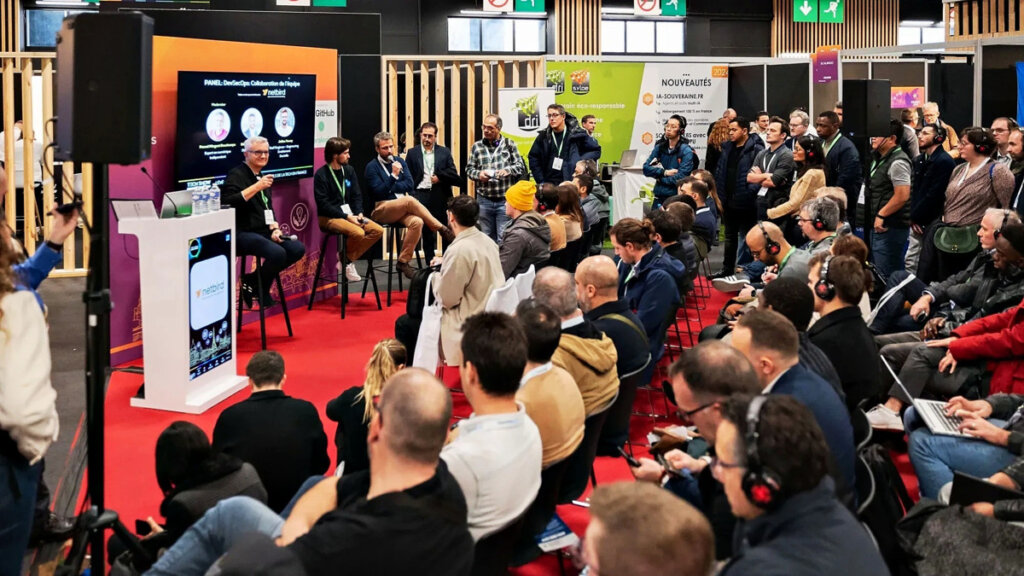
Tech Show Paris 2026 : DevOps Live et quatre autres salons pour un seul badge gratuit, les 18 et 19 novembre
Les 18 et 19 novembre 2026, Tech Show Paris souffle sa 10ème bougie à Paris Expo Porte de Versailles, avec la recette qui fait sa marque : un seul badge...
Articles similaires
Les maths qui sécurisent le Web cachaient un mystère vieux de 25 ans, Anthropic l'a résolu
Un point-virgule mal géré dans Telegram Desktop suffisait à pirater un compte en un clic
PHP corrige ses failles critiques : comment mettre à jour pour protéger vos sites
Urgent : deux failles critiques dans PHP, les correctifs sont disponibles
Les maths qui sécurisent le Web cachaient un mystère vieux de 25 ans, Anthropic l'a résolu
Un point-virgule mal géré dans Telegram Desktop suffisait à pirater un compte en un clic
Plus de contenu

Quand on me dit qu'un bug que je pensais avoir enfin corrigé est toujours présent

Quand la journée est terminée et qu'on sort d'un passage en prod éprouvant

Quand j'ai passé ma semaine à débuguer et que c'est enfin le week-end

Quand je relis le ticket trois fois et que je comprends toujours pas ce qu'on me demande

Quand j'ai fini la code review du stagiaire

Quand ça parle d'un bug en réunion et que quelqu'un prononce mon nom

Quand je pars en week-end après avoir cassé tout le projet

Quand j'utilise une fonction sans avoir lu la doc
Quand on me dit qu'un bug que je pensais avoir enfin corrigé est toujours présent
Quand la journée est terminée et qu'on sort d'un passage en prod éprouvant
Quand j'ai passé ma semaine à débuguer et que c'est enfin le week-end
Quand je relis le ticket trois fois et que je comprends toujours pas ce qu'on me demande
Quand j'ai fini la code review du stagiaire